
Коли керівники говорять про інформаційну безпеку, уявляють зазвичай щось велике: хакерську атаку, витік бази клієнтів, зараження серверів або складну систему захисту з десятками модулів.
У реальності багато інцидентів починаються значно прозаїчніше.
Хтось використав один пароль для кількох сервісів. Хтось відклав оновлення CMS. Співробітник залишив загальний доступ до документа або відкрив вкладення з листа, який виглядав цілком звичайно.
Такі дрібниці накопичуються поступово. Спочатку з’являється одне тимчасове рішення, потім друге. Через рік у компанії вже є набір винятків, про які частина команди навіть не знає.
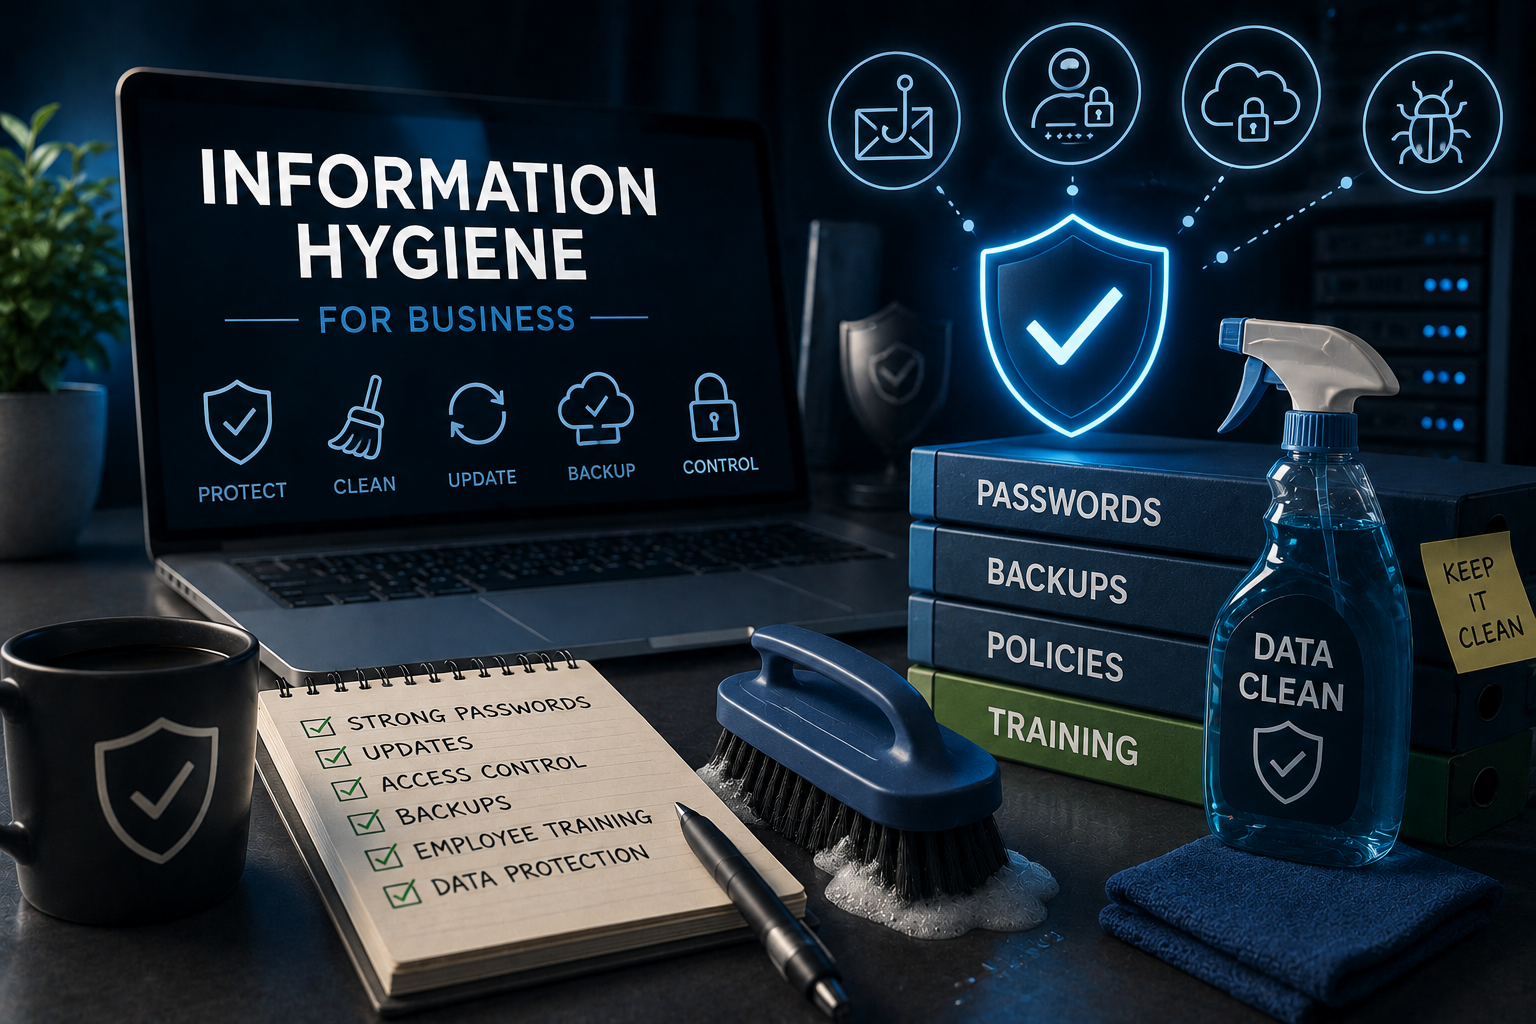
Саме тут і з’являється поняття інформаційної гігієни. Це набір простих звичок, які зменшують кількість слабких місць у повсякденній роботі.
Без пафосу. Без ілюзії, що одна дорога система вирішить усе.
Безпека починається з поведінки людей
Інформаційну безпеку часто сприймають як зону відповідальності системного адміністратора. Частково це логічно: сервери, мережі, резервні копії та контроль доступу справді лежать на технічній команді.
Але дуже багато атак обходять технічний захист через людину.
Бухгалтер отримує лист із нібито новими реквізитами постачальника. Менеджеру надсилають посилання на «терміновий документ». Розробник випадково залишає токен у відкритому репозиторії. Співробітник вводить пароль на сторінці, яка майже не відрізняється від справжньої.
Антивірус тут допоможе далеко не завжди.
Тому компанії потрібні зрозумілі правила роботи з інформацією. Навіть якщо вона використовує хороший хостинг, власний сервер або кілька хмарних сервісів, людський фактор нікуди не зникає.
Іноді саме він і визначає, чи станеться інцидент.
Один пароль на все — дуже погана звичка
У деяких компаніях один і той самий пароль роками використовується для пошти, CRM, VPN та адмінки сайту. Його можуть знати кілька людей. Іноді він ще й записаний у спільному файлі.
Зручно. До першого витоку.
Після компрометації одного сервісу зловмисник майже автоматично отримує шанс зайти в інші системи. А якщо той самий пароль використовувався для корпоративної пошти, проблема стає ще серйознішою: через пошту часто можна відновити доступ до інших акаунтів.
Менеджер паролів тут набагато практичніший за спроби запам’ятати десятки складних комбінацій. Кожен сервіс отримує окремий пароль, а співробітнику потрібно пам’ятати фактично один основний доступ.
Двофакторна автентифікація додає ще один рівень захисту. Навіть якщо пароль уже витік, цього може бути недостатньо для входу.
Особливо критичні акаунти краще захищати в першу чергу: корпоративну пошту, хмарні сховища, панелі керування серверами та фінансові сервіси.
Оновлення краще не відкладати місяцями
Майже кожен бачив кнопку «нагадати пізніше».
Проблема в тому, що «пізніше» іноді розтягується на пів року.
Оновлення програмного забезпечення часто сприймають як набір нових функцій, хоча велика частина релізів містить виправлення безпеки. Особливо це стосується CMS, серверного ПЗ, поштових систем, VPN та різних вебпанелей.
Уразливість може бути вже публічно описана. Патч існує. Інструменти для автоматичного сканування теж є.
У такій ситуації застарілий сервер стає легкою мішенню.
Тут не потрібна складна стратегія. Потрібен нормальний процес оновлення: зрозуміло, хто за нього відповідає, як часто перевіряються нові версії і що відбувається перед установленням критичних патчів.
Для важливих систем оновлення варто спочатку перевіряти на тестовому середовищі. Але відкладати їх без причини теж погана практика.
Доступи мають відповідати реальній роботі
З часом права доступу мають властивість накопичуватися.
Співробітнику дали доступ до одного проєкту, потім до іншого. Він перейшов у новий відділ, але старі права залишилися. Через два роки людина має доступ до систем, якими вже давно не користується.
Після звільнення ситуація іноді ще цікавіша.
Пошта відключена, а VPN працює. Або обліковий запис у CRM видалили, але Git-репозиторій і хмарне сховище залишилися доступними.
Такого краще не допускати.
Людина має бачити тільки ті дані й системи, які потрібні їй для роботи. Бухгалтеру зазвичай не потрібен доступ до DNS. Дизайнеру — до бази даних клієнтів. Менеджеру з продажів — до SSH на сервері.
Це зменшує і ризик навмисних дій, і кількість випадкових помилок.
Окрема процедура потрібна для звільнення співробітників. У день завершення роботи всі корпоративні доступи мають бути переглянуті й закриті. Без «потім».
Резервна копія має відновлюватися
Фраза «у нас є бекапи» сама по собі нічого не гарантує.
Архів може бути пошкоджений. Завдання резервного копіювання могло перестати працювати місяць тому. Копія може лежати на тому самому сервері, який щойно вийшов із ладу.
Найгірший момент для перевірки резервних копій — після втрати основних даних.
Тому корисно дивитися не тільки на статус «backup completed successfully». Потрібно періодично перевіряти саме відновлення.
Візьміть копію, підніміть тестове середовище й переконайтеся, що база відкривається, файли на місці, сервіс реально запускається. Іноді така перевірка знаходить проблему, яка роками залишалася непомітною.
Ще одна проста річ: резервна копія критичних даних повинна зберігатися окремо від основної системи. Якщо сервер зламається разом із диском, копія на цьому самому диску мало допоможе.
Електронна пошта досі залишається зручним входом для атаки
Попри Slack, Telegram, Teams та інші корпоративні канали, email нікуди не зник.
І зловмисники теж це добре розуміють.
Поштові атаки працюють тому, що лист виглядає звично. Там може бути логотип знайомої компанії, нормальна підписка, ім’я керівника або посилання на майже справжній домен.
Особливо добре працює терміновість.
«Оплатити сьогодні». «Документ потрібно погодити протягом години». «Акаунт буде заблоковано». Людина поспішає й перестає перевіряти деталі.
Тому співробітникам корисно знати кілька простих сигналів: несподіване вкладення, дивний домен відправника, прохання повідомити пароль або різка зміна реквізитів для оплати.
Технічна фільтрація потрібна. Але звичка перевіряти підозрілий лист іноді рятує краще.
Дані люблять зрозумілу структуру
Компанія, яка працює кілька років, накопичує дуже багато інформації. Договори, рахунки, персональні дані клієнтів, внутрішні документи, вихідний код, архіви проєктів.
Поступово все це розповзається по різних місцях.
Частина лежить у Google Drive. Частина — на локальному NAS. Щось зберігається в особистій папці співробітника. Старі документи можуть дублюватися в кількох версіях, і вже ніхто не пам’ятає, яка з них актуальна.
З погляду безпеки це дуже незручна ситуація.
Якщо немає зрозумілої структури, важко відповісти навіть на просте питання: хто зараз має доступ до конкретного документа?
Порядок у даних зменшує кількість випадкових витоків. Критична інформація має зберігатися там, де можна контролювати права доступу, історію змін і резервне копіювання.
Іноді це звучить нудно. Але саме нудні речі часто працюють найкраще.
Людей теж треба періодично «оновлювати»
Правила безпеки, які співробітник чув на вступному інструктажі три роки тому, навряд чи залишаться в пам’яті в деталях.
Та й самі загрози змінюються.
Тому навчання краще робити коротким і регулярним. Не обов’язково збирати команду на багатогодинну лекцію про кібербезпеку.
П’ятнадцять хвилин із розбором реального фішингового листа можуть бути кориснішими.
Після запуску нового корпоративного сервісу варто пояснити, як правильно з ним працювати. Якщо в компанії вже був інцидент, його краще розібрати без пошуку винних: що сталося, чому система дозволила цьому статися і як не повторити ситуацію.
Такі речі поступово стають звичкою.
А звички й є основою інформаційної гігієни.
Безпека не закінчується після покупки нового сервісу
Є спокуса вирішити питання одним великим проєктом.
Компанія купує новий firewall, систему захисту пошти або дорогий корпоративний продукт. Кілька місяців усе виглядає добре.
Потім з’являється новий сервіс, який ніхто не додав до моніторингу. Один співробітник обходить незручне обмеження через особистий акаунт. У старій системі залишаються зайві доступи. Налаштування, які були правильними два роки тому, вже не відповідають поточній інфраструктурі.
Безпека поступово старіє разом із системою.
Тому її доводиться підтримувати: переглядати права, перевіряти резервні копії, оновлювати ПЗ, видаляти непотрібні акаунти й час від часу переглядати старі правила.
У цьому сенсі інформаційна гігієна справді схожа на звичайну. Однієї генеральної чистки на кілька років не вистачить.
Почати можна без великого бюджету
Для базової інформаційної гігієни не обов’язково спочатку купувати складні корпоративні рішення.
Корисніше витратити день на перевірку того, що вже є.
Подивитися, де використовуються спільні паролі. Увімкнути 2FA для критичних акаунтів. Перевірити, чи справді відновлюються резервні копії. Закрити старі доступи й оновити системи, які давно чекають своєї черги.
Заодно можна перевірити, кому належать ключові облікові записи компанії. Буває, що домен зареєстрований на колишнього співробітника, хмарний сервіс прив’язаний до його особистої пошти, а пароль від адмінки знає одна людина.
Такі речі краще знаходити спокійно, а не під час аварії.
Після цього вже легше зрозуміти, де справді потрібні додаткові інструменти.
Інформаційна гігієна працює саме тому, що вона нудна
Регулярна зміна підходів до доступу, перевірка бекапів, оновлення систем і короткі навчання для співробітників навряд чи потраплять у корпоративну презентацію про цифрову трансформацію.
І це нормально.
Мета тут зовсім інша.
Компанія просто зменшує кількість ситуацій, у яких одна маленька помилка може перетворитися на велику проблему. Слабкий пароль не відкриває одразу п’ять систем. Звільнений співробітник більше не має доступу до внутрішніх сервісів. Після збою дані можна відновити. Підозрілий лист викликає питання до того, як хтось відкриє вкладення.
Безпека складається саме з таких дрібниць.
Інформаційну гігієну можна порівняти з технічним обслуговуванням автомобіля. Заміна масла або перевірка гальм не здаються чимось особливим. Але їхня цінність стає дуже зрозумілою, коли невелика несправність могла б закінчитися дорогим ремонтом.
У бізнесі працює той самий принцип. Регулярна профілактика майже завжди дешевша за відновлення після втрати даних, компрометації облікових записів або успішної атаки.

